Το OAuth/OIDC δεν «σπάει» σχεδόν ποτέ στην κρυπτογραφία του. Σπάει στις λεπτομέρειες της ρύθμισης: ένα redirect_uri που ελέγχεται χαλαρά, ένα state που λείπει, ένα token που γίνεται δεκτό από λάθος παραλήπτη.
Σημείωση: Ό,τι ακολουθεί είναι για εξουσιοδοτημένες δοκιμές σε δικά σας συστήματα ή με γραπτή άδεια. Οι ροές ταυτοποίησης αφορούν λογαριασμούς πραγματικών χρηστών, οπότε η δοκιμή χωρίς scope είναι και παράνομη και επικίνδυνη.
Μια γρήγορη υπενθύμιση των ρόλων
- Resource Owner: ο χρήστης.
- Client: η εφαρμογή που ζητά πρόσβαση.
- Authorization Server: εκδίδει τα tokens (π.χ. ο πάροχος «Σύνδεση με…»).
- Resource Server: το API που δέχεται το access token.
Στο OIDC προστίθεται το ID Token (ένα JWT που λέει «ποιος είναι ο χρήστης»), ενώ το access token λέει «τι επιτρέπεται να κάνει».
Η ασφαλής σύγχρονη ροή είναι Authorization Code με PKCE. Το implicit flow θεωρείται παρωχημένο.
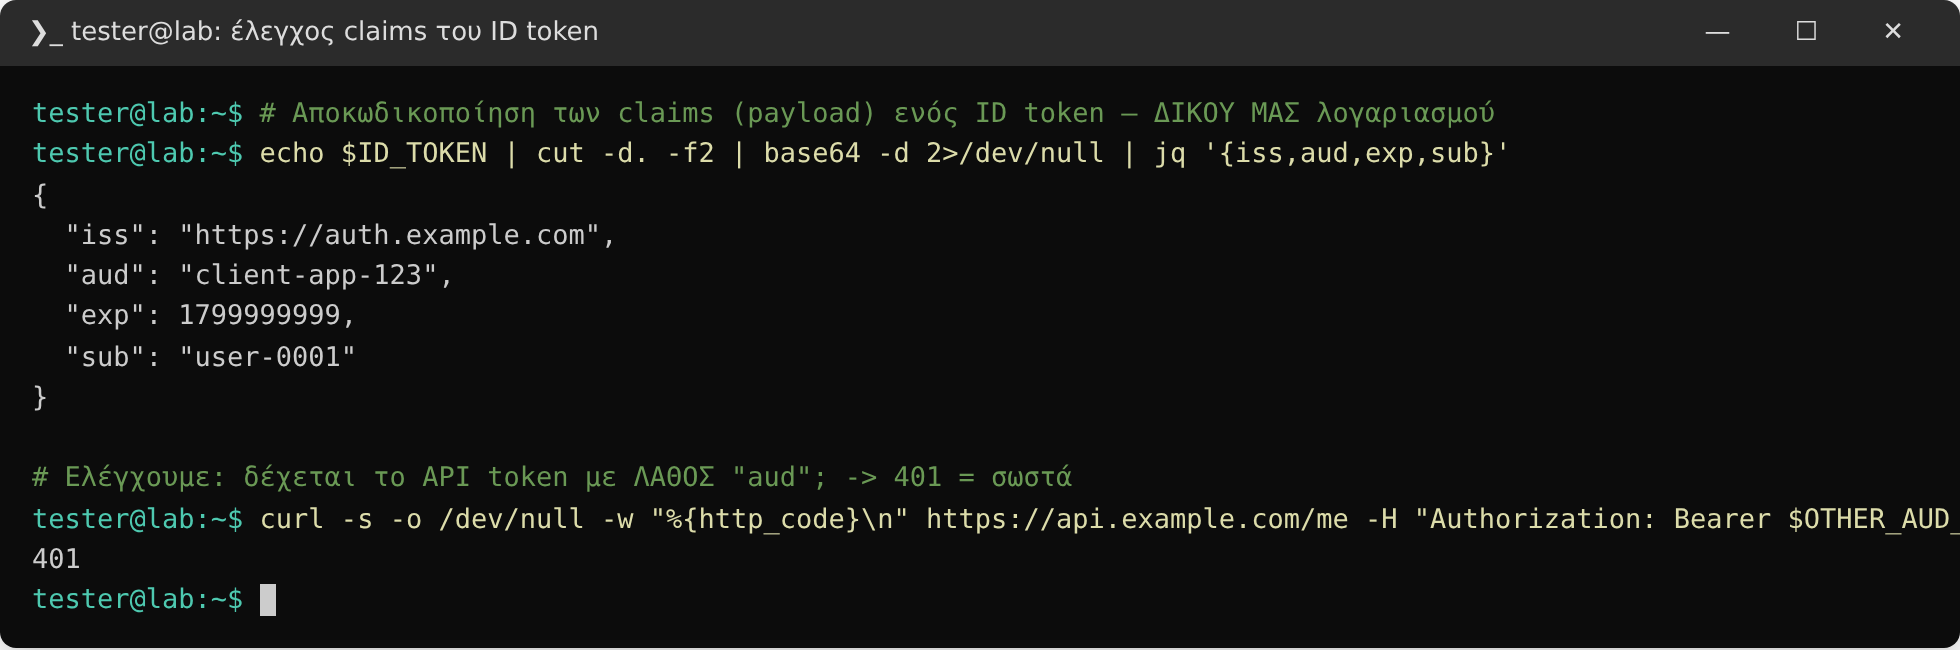
Έλεγχος των claims ενός ID token και απόρριψη token με λάθος «aud» από το API
Τα κλασικά λάθη ρύθμισης
1. Χαλαρός έλεγχος του redirect_uri
Ο authorization server πρέπει να δέχεται μόνο redirect_uri που ταιριάζει ακριβώς με προ-καταχωρημένη τιμή. Λάθη που δημιουργούν ευπάθεια:
- έλεγχος μόνο «αρχίζει με» (prefix), που επιτρέπει
https://app.example.com.attacker.example, - επιτρεπόμενα open redirects στο ίδιο domain, που αλυσιδωτά στέλνουν τον code αλλού,
- wildcard σε subdomains.
Στο test: μέσα στο scope, δοκιμάζετε αν ο server δέχεται παραλλαγές του redirect_uri. Αν δέχεται διεύθυνση που ελέγχετε, ο authorization code μπορεί να διαρρεύσει. Το proof of concept είναι «ο server στέλνει τον code σε μη καταχωρημένη διεύθυνση» — δεν χρειάζεται να πειράξετε ξένο λογαριασμό.
2. Απουσία ή μη επαλήθευση του state
Το state είναι η άμυνα κατά του CSRF στη ροή σύνδεσης. Αν η εφαρμογή δεν στέλνει state, ή δεν το επαληθεύει στην επιστροφή, ανοίγει login CSRF / account fixation. Ελέγχετε: υπάρχει state; Είναι απρόβλεπτο; Απορρίπτεται το αίτημα όταν το αλλάξετε ή το αφαιρέσετε;
3. ID Token που δεν επαληθεύεται σωστά
Ένα ID token είναι JWT, και εδώ επιστρέφουν τα κλασικά λάθη επαλήθευσης:
- δεν ελέγχεται η υπογραφή, ή γίνεται δεκτό
alg: none, - δεν ελέγχεται το
aud(audience): το token προοριζόταν για άλλον client, - δεν ελέγχεται το
iss(issuer), - δεν ελέγχεται το
exp.
Το ότι ο server δέχεται token με λάθος aud είναι ισχυρό εύρημα, γιατί σημαίνει ότι token από άλλη εφαρμογή γίνεται δεκτό.
4. Σύγχυση access token / ID token
Μερικά APIs δέχονται κατά λάθος ID token εκεί που περιμένουν access token. Επειδή το ID token συχνά εκτίθεται πιο εύκολα, αυτό υποβαθμίζει την ασφάλεια. Ελέγχετε ποιος τύπος token γίνεται δεκτός σε κάθε endpoint.
5. Scope που δεν περιορίζεται
Ελέγχετε αν ένας client μπορεί να ζητήσει scopes πέρα από όσα του αναλογούν, ή αν το resource server αγνοεί το scope και δίνει πλήρη πρόσβαση.
Μεθοδολογία, με έμφαση στο υπεύθυνο
- Χαρτογραφήστε τη ροή με έναν intercepting proxy (π.χ. Burp/mitmproxy): authorization request, η επιστροφή με τον code, η ανταλλαγή για tokens, η χρήση του token.
- Δουλέψτε με δικούς σας λογαριασμούς, ιδανικά δύο (π.χ. «δικός σας Α» και «δικός σας Β»), ώστε κάθε δοκιμή διασταυρούμενης χρήσης token να γίνεται ανάμεσα σε λογαριασμούς που σας ανήκουν.
- Αλλάζετε ένα πράγμα τη φορά: αφαιρέστε το
state, πειράξτε τοredirect_uri, βάλτε ληγμένο ή λάθος-audtoken, και σημειώστε την αντίδραση. - Μην κρατάτε και μην χρησιμοποιείτε tokens πραγματικών χρηστών. Αν σε ένα εύρημα εμφανιστεί token τρίτου, σταματήστε και αναφέρετέ το.
Η σωστή άμυνα
- Authorization Code με PKCE για όλους τους clients, και τέλος το implicit flow.
- Exact-match redirect_uri, χωρίς wildcards και χωρίς prefix checks.
- Υποχρεωτικό, απρόβλεπτο και επαληθευμένο
state(ήnonceγια OIDC). - Πλήρης επαλήθευση κάθε JWT: υπογραφή,
iss,aud,exp, αλγόριθμος από allow-list. - Σύντομη ζωή για access tokens, refresh tokens με rotation.
- Σαφής διάκριση: τα APIs δέχονται μόνο access tokens, με έλεγχο audience.
Η γνώμη μας
Το OAuth/OIDC είναι καλά σχεδιασμένο· τα περισσότερα περιστατικά είναι λάθη υλοποίησης, όχι πρωτοκόλλου. Αν ελέγξετε μόνο τρία πράγματα, ελέγξτε αυτά: exact-match redirect_uri, παρουσία και επαλήθευση του state, και πλήρη επαλήθευση aud/iss/υπογραφής στα tokens. Εκεί κρύβονται τα σοβαρά ευρήματα.
Ποιο λάθος ρύθμισης βλέπετε συχνότερα; Πείτε μας παρακάτω.