Όταν ένας front-end (proxy, CDN, load balancer) και ένας back-end διακομιστής διαβάζουν διαφορετικά τα όρια ενός HTTP αιτήματος, ένας επιτιθέμενος μπορεί να «κρύψει» ένα δεύτερο αίτημα μέσα στο πρώτο. Είναι από τις πιο λεπτές ευπάθειες του web.
Σημείωση: Μόνο σε εξουσιοδοτημένα συστήματα. Το request smuggling επηρεάζει άλλους χρήστες της ίδιας υποδομής, οπότε ακόμη και σε test πρέπει να γίνεται με προσοχή ώστε να μην πειραχθεί κίνηση τρίτων· προτιμήστε απομονωμένο περιβάλλον ή staging.
Από πού προέρχεται το πρόβλημα
Σε μια αλυσίδα front-end → back-end, πολλά αιτήματα ταξιδεύουν στην ίδια σύνδεση TCP (keep-alive). Κάθε διακομιστής πρέπει να ξέρει πού τελειώνει ένα αίτημα και πού αρχίζει το επόμενο. Το μήκος του σώματος ορίζεται με δύο τρόπους:
- την επικεφαλίδα
Content-Length(αριθμός bytes), - την
Transfer-Encoding: chunked(το σώμα έρχεται σε κομμάτια, τερματισμός με κομμάτι μηδενικού μήκους).
Αν ένα αίτημα περιέχει και τα δύο, ή τα περιέχει με ασαφή μορφή, ο front-end μπορεί να εμπιστευτεί το ένα και ο back-end το άλλο. Οι κλασικές παραλλαγές ονομάζονται CL.TE, TE.CL και TE.TE ανάλογα με το ποιος εμπιστεύεται τι.
Γιατί έχει σημασία
Το «κρυμμένο» αίτημα που αφήνει πίσω του ο επιτιθέμενος κολλάει μπροστά από το επόμενο αίτημα που θα περάσει από τη σύνδεση — που μπορεί να είναι άλλου χρήστη. Αυτό οδηγεί σε:
- παράκαμψη ελέγχων ασφαλείας του front-end,
- «δηλητηρίαση» της απάντησης προς άλλον χρήστη,
- υποκλοπή δεδομένων αιτημάτων τρίτων,
- αλυσίδες με cache poisoning.
Αυτός ακριβώς είναι ο λόγος που η δοκιμή πρέπει να γίνεται σε περιβάλλον όπου η μόνη κίνηση είναι η δική σας.
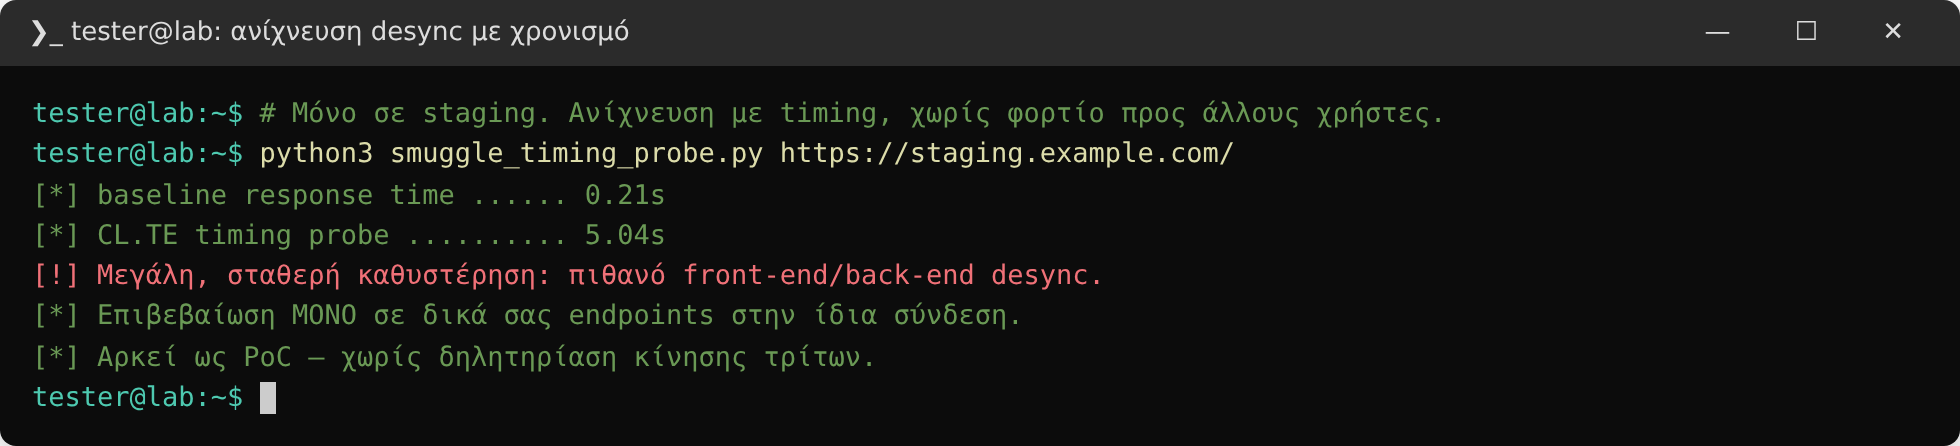
Ανίχνευση desync με χρονισμό: σταθερά μεγάλη καθυστέρηση στο CL.TE probe, χωρίς επίδραση σε τρίτους
Πώς εντοπίζεται υπεύθυνα
Η σύγχρονη μεθοδολογία (του James Kettle / PortSwigger) βασίζεται σε χρονισμό αντί να στέλνει επιβλαβή φορτία προς τους επόμενους χρήστες:
- Δοκιμή με καθυστέρηση (timing). Στέλνετε ένα ειδικά διαμορφωμένο αίτημα που, αν ο back-end διαφωνεί με τον front-end, θα τον κάνει να περιμένει για άλλο κομμάτι σώματος που δεν θα έρθει. Μια μεγάλη, συνεπής καθυστέρηση είναι ένδειξη ασάφειας — χωρίς να χρειαστεί να επηρεαστεί κανένας άλλος.
- Επιβεβαίωση σε δικό σας λογαριασμό/endpoint. Το «επόμενο αίτημα» που επηρεάζεται το στέλνετε εσείς αμέσως μετά, στην ίδια σύνδεση, ώστε να δείτε την επίδραση στα δικά σας αιτήματα και μόνο.
- Εργαλεία. Το HTTP Request Smuggler (επέκταση του Burp) αυτοματοποιεί τις δοκιμές χρονισμού με ασφάλεια. Χρήσιμη είναι και η δυνατότητα του Burp να στέλνει αιτήματα με ακατέργαστες επικεφαλίδες και σωστό χειρισμό της σύνδεσης.
Σημαντικό: μια επιτυχημένη ανίχνευση με timing αρκεί ως εύρημα. Δεν χρειάζεται —και δεν πρέπει— να προχωρήσετε σε φορτία που δηλητηριάζουν κίνηση πραγματικών χρηστών.
HTTP/2 και downgrading
Με το HTTP/2 το μήκος του σώματος ορίζεται με σαφή, δομημένο τρόπο, οπότε οι κλασικές ασάφειες εξαφανίζονται — αν η σύνδεση παραμείνει HTTP/2 μέχρι τον back-end. Το πρόβλημα επανεμφανίζεται όταν ο front-end «κατεβάζει» (downgrade) το αίτημα σε HTTP/1.1 προς τα πίσω και το κάνει αφελώς (H2.CL, H2.TE). Σε σύγχρονα tests αυτή είναι συχνά η πιο παραγωγική κατηγορία.
Η σωστή άμυνα
- Χρησιμοποιήστε HTTP/2 end-to-end όπου γίνεται, και αποφύγετε το downgrading· αν είναι αναπόφευκτο, κανονικοποιήστε αυστηρά.
- Απορρίψτε διφορούμενα αιτήματα: αν υπάρχουν και
Content-LengthκαιTransfer-Encoding, ή διπλές/κακοσχηματισμένες επικεφαλίδες μήκους, το αίτημα απορρίπτεται αντί να «μαντεύεται». - Ίδια υλοποίηση/ρυθμίσεις parsing σε front-end και back-end, ή τουλάχιστον συμβατές.
- Κλείστε τη σύνδεση προς τον back-end σε κάθε αμφισβήτηση, αντί για επαναχρησιμοποίηση.
- Κρατήστε ενημερωμένα proxies/CDN/web servers· πολλές τέτοιες ευπάθειες κλείνουν με updates.
Η γνώμη μας
Το request smuggling είναι δύσκολο να βρεθεί και εντυπωσιακά ισχυρό όταν βρεθεί, γι’ αυτό και είναι από τα πιο «ακριβά» ευρήματα σε ένα test. Η μετάβαση σε HTTP/2 end-to-end έκλεισε την κλασική μορφή, αλλά το downgrading την ξαναφέρνει από το παράθυρο. Η πιο υπεύθυνη και ταυτόχρονα αποδοτική προσέγγιση σήμερα είναι η ανίχνευση με χρονισμό: βρίσκει το πρόβλημα χωρίς να το «πυροδοτεί» πάνω σε αθώους χρήστες.
Το έχετε συναντήσει σε staging; Ποια παραλλαγή; Πείτε μας παρακάτω.